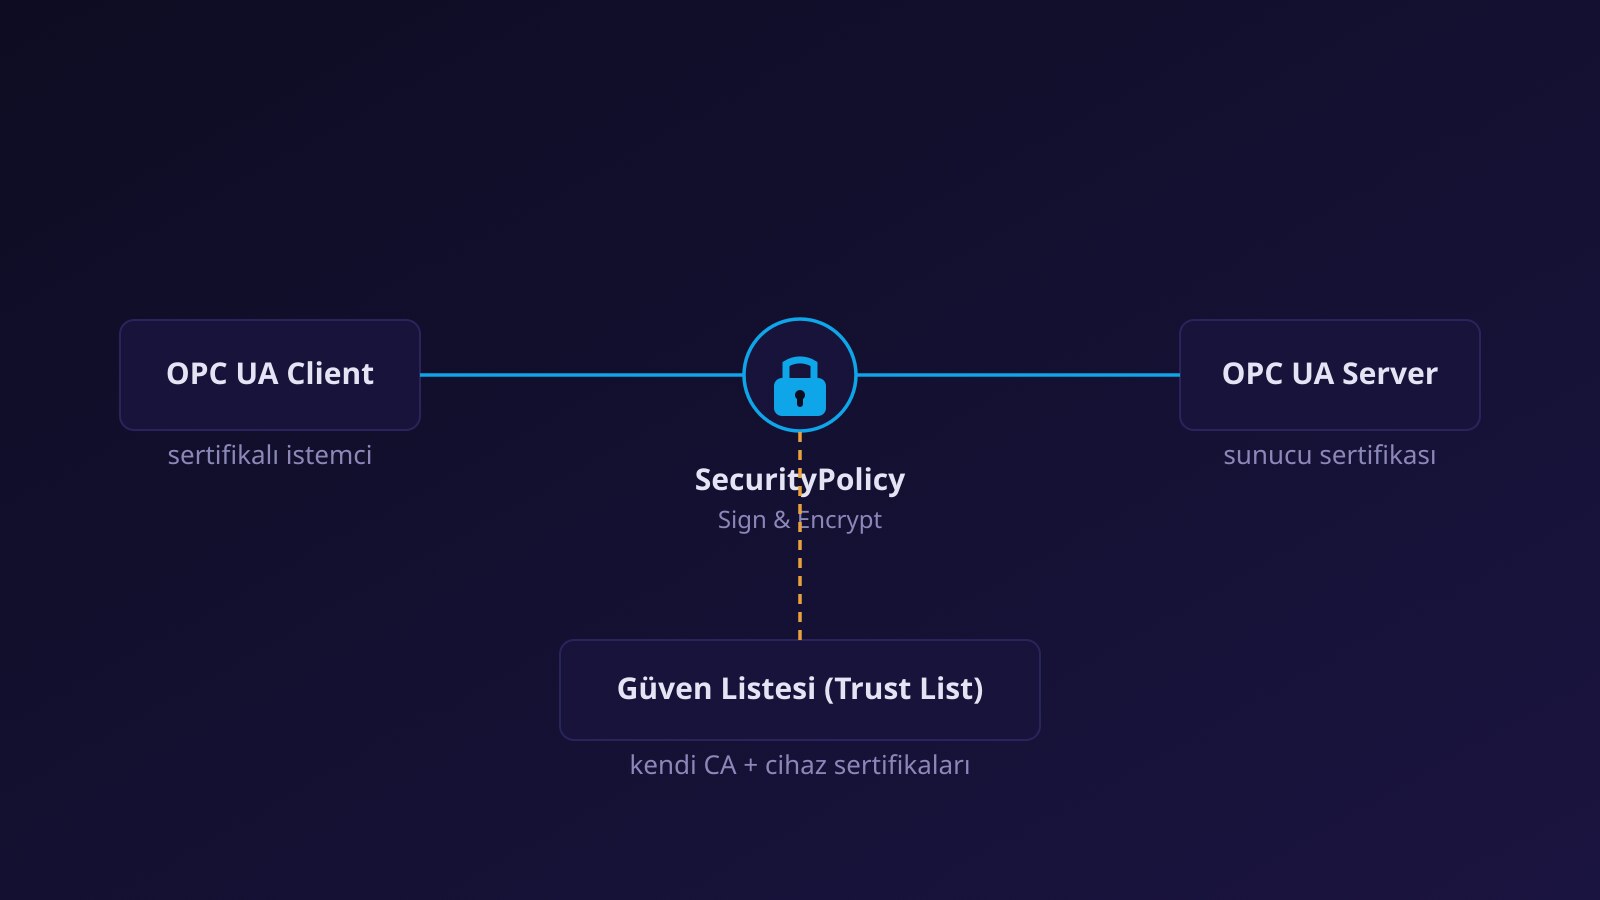
OPC UA, tasarımı gereği güvenliği standartlaştırır: haberleşme kanalını şifreleme, tarafları sertifika ile doğrulama ve kullanıcı yetkilendirme protokolün parçasıdır. Peki sahadaki bir bağlantının hangi ayarlarla açılacağına kim karar verir? Cevap SecurityPolicy ve sertifika yönetimi ikilisidir; bu yazıda ikisini de pratik taraftan ele alıyoruz.
İki Güvenlik Katmanı
OPC UA güvenlik modeli iki soruyu ayrı ayrı yanıtlar:
- Kim konuşuyor? Uygulama katmanı: istemci ve sunucu birbirini uygulama sertifikalarıyla doğrular.
- Kullanıcı kim? Oturum katmanı: bağlantıyı açan kişinin kimliği kullanıcı token'ı ile belirlenir.
Bu iki katman birbirinden bağımsızdır; doğru yapılandırma ikisini birden doğru seçmektir.
SecurityPolicy: Kanal Güvenliği
SecurityPolicy, mesajların hangi şifreleme ve imza algoritmalarıyla korunduğunu belirler. Uç nokta keşfi (GetEndpoints) sırasında sunucu desteklediği politikaları listeler; istemci bunlardan birini seçer. Pratikte bilinmesi gerekenler:
- None: Kanal açık, şifreleme ve imza yok. Yalnızca kapalı test ağlarında anlamlıdır; üretimde kullanılmamalıdır.
- Basic256Sha256: Yaygın desteklenen, güvenli seçim. Eski Basic128Rsa15 ve Basic256 politikaları SHA-1 temelli bileşenler içerir ve güncel rehberlerde önerilmez.
- Aes128_Sha256_RsaOaep / Aes256_Sha256_RsaPss: OPC UA'nın güncel politika ailesi; yeni tasarımlarda tercih edilir.
Politika ile birlikte MessageSecurityMode seçilir: None, Sign (imza) veya SignAndEncrypt (imza + şifreleme). Üretim bağlantılarında hedef; sertifika doğrulaması ve SignAndEncrypt kombinasyonudur.
Sertifikalar ve Güven Listesi
Her OPC UA uygulamasının bir uygulama örneği sertifikası (Application Instance Certificate) vardır. İstemci ve sunucu karşılıklı olarak sertifikaları inceler; karşı tarafın sertifikası güven listesinde (trust list) yoksa bağlantı reddedilir. Pratik kurallar:
- Küçük ölçekte her uygulamanın sertifikasını doğrudan karşı tarafın güven listesine ekleyebilirsiniz; ölçek büyüdükçe kendi CA'nızı kurup sertifikaları bu CA ile imzalamak yönetimi kolaylaştırır.
- Sertifikaların geçerlilik sürelerini izleyin: süresi dolan sertifika, sessizce kesilen bağlantıların klasik sebebidir.
- Sertifika üretimini ve dağıtımını merkezi olarak yönetmek isteyen kurulumlar için OPC UA standardının Global Discovery Server (GDS) bölümü, sertifika yaşam döngüsünü modelleyen servisler tanımlar.
Kullanıcı Doğrulama
Kanal kurulduktan sonra oturum, kullanıcı token'ı ile açılır: Anonymous, UserName (kullanıcı adı + parola) veya Certificate. Saha pratiğinde iki ilke öne çıkar: anonim erişimi yalnızca gerçekten gerektiğinde bırakın ve kullanıcı yetkilerini rol bazlı kısıtlayın — okuma ile yazma/kontrol yetkilerini ayrı hesaplara dağıtmak en yaygın iyi uygulamadır.
Üretim Kontrol Listesi
- SecurityPolicy None olan uç noktaları üretim ağından kaldırın.
- MessageSecurityMode olarak SignAndEncrypt kullanın.
- Güven listesini bilinçli yönetin: hangi sertifika neden ekli, kim ekledi, ne zaman doluyor?
- Sertifika son kullanma tarihlerini izlemeye alın; süresi dolmadan yenileyin.
- Kullanıcı hesaplarını rol bazlı tanımlayın; yazma yetkisini ayrı hesaplarda tutun.
- OPC UA trafiğini OT/IT segmentasyonu ve güvenlik duvarı kurallarıyla sınırlayın; standardın varsayılan TCP portu 4840, Kepware Server kurulumlarında varsayılan 49320'dir.
OPC UA güvenlik yapılandırmasında destek için bize ulaşın; sık sorulan sorular için bilgi bankamıza göz atın.